




’ PC 버전이 악성 코드에 감염됐다는 주장이 나왔다. 4일 디시인사이트 ...'))

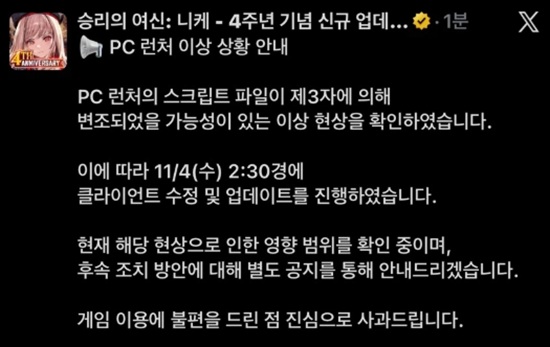
시프트업이 개발하고 레벨 인피니트가 배급하는 모바일 게임 ‘승리의 여신: 니케(니케)’ PC 버전이 악성 코드에 감염됐다는 주장이 나왔다.
4일 디시인사이트 니케 갤러리를 중심으로 니케 해킹 의혹이 제기됐다. 게임 업계에 따르면 깃허브 기술 보고서에서 텐센트 산하 레벨 인피니트가 운영하는 콘텐츠전송네트워크(CDN) 서버 일부 파일이 신원 미상의 해커에게 해킹당한 정황이 확인됐다.
해커는 9월27일 CDN에 저장된 자바스크립트 파일에 악성 코드를 삽입한 것으로 분석됐다. 이용자가 니케 PC런처를 실행하면 해당 파일을 불러오는 과정에서 외부 서버에 접속해 악성 프로그램을 내려받는 방식이다. 해커는 원격으로 명령을 내려 이용자의 PC를 조정하는 원격 접근도구로 분석됐다.
게임을 종료한 이후에도 악성코드가 PC에 남아 작동하거나 스스로 침입 흔적을 삭제할 수 있는 기능도 발견됐다.
해커가 악성코드로 개인 PC에 접근한다면 게임 계정, 비밀번호, 게임 내 재화 등이 대상이며 브라우저에 저장된 개인정보나 금융 서비스 로그인 정보, 가상자산 거래소 및 개인 지갑 관련 인증 정보 등이 노출될 가능성이 있다. 단순히 게임 내 정보나 재화가 유출되는 것을 넘어 금전적 손해로 이어질 가능성이 크다.

[관련 기사]
[관련 기사]
- 프로야구 KIA 정해영, 올스타 팬투표 최다득표
2024-06-17
- 봉중근, 예능 ‘우리는 식구당’ 등판… 아이돌 그룹 ‘탄’과 색다른 케미
2022-03-27
- 봉중근, 만취상태 전동킥보드 타다 면허취소
2021-11-23
- 류현진, 페이스북 통해 아이스 버킷 챌린지 동참
2014-08-21
[관련 기사]
- 2PM 우영, 5·6월 日 4곳 대도시 단독공연 노래·춤 팡팡
2023-05-18
- ‘대세 배우’된 2PM 준호, 이번엔 로코킹 도전
2022-08-04
- ‘군백기’마친 준호… 2PM 완전체 컴백과 배우 복귀에도 재시동
2021-04-06

[관련 기사]
- 50조 수혈 ‘2차 메가프로젝트’ 가동… “바이오·AI 화력 집중”
2026-04-14
- 월급 12만원 증권맨, 100억 창업주로… 미래에셋 박현주 회장
2025-12-31
- 미래에셋운용 글로벌 운용자산 360조 돌파
2024-09-25
[관련 기사]
- 오익근 대신증권 대표 3연임 성공… 2년 더 이끈다
2024-03-21
- 회장보다 연봉 2배 높은 과장…다올투증 윤태호 과장 42억 원 수령
2024-03-17
- 이어룡 ‘국내 10번째’ 종합금융투자사에 도전장
2023-09-25
- 금감원 ‘디스커버리 펀드’ 9월 전면 재검사 착수
2023-08-27
- 젊어지는 재계… 1970년대생 ‘회장·부회장’ 60명 넘어
2023-08-23
니케는 모바일게임이지만 PC와 모바일로 플레이할 수 있으며 PC버전을 플레이하는 이용자의 수도 상당하다.
현재 악성코드에 감염된 것은 PC런처이기 때문에 PC로 접속하지 않고 모바일로 접속해 모든 기기에서 로그아웃하고 비밀번호를 바꾸는 것이 주요 해결책으로 꼽히고 있다. 이 외에도 온라인 커뮤니티를 중심으로 해킹 대응 방안이 공유되고 있다.
인터넷 커뮤니티에서는 또 다른 해커가 변종 도메인을 구입한 후 클라이언트를 해킹해 니케 PC버전을 실행할 경우 ‘이 메시지가 표시된다면 사용 중인 니케 PC 런처에서 보안 침해가 발생했음을 의미합니다’라는 메시지를 띄웠다는 주장이 나온다.
해당 경고문에는 한국어, 영어, 일본어, 중국어 등으로 작성됐으며 ‘런처를 즉시 종료하고 문제가 해결될 때까지 실행하지 마세요’라는 메시지도 담겼다.
해당 주장에 따르면 개인정보 유출을 우려한 화이트 해커가 한 일로 해석되지만 게임의 보안 체계가 매우 허술하다는 신호로 받아들여진다.
한편 니케는 출시 4주년을 기념해 대규모 업데이트 및 이벤트를 진행 중이다. 4주년 이벤트를 맞아 ‘방주’ 스토리 49~50장이 업데이트 됐으며 4년 간 이어온 이야기의 종지부를 찍는 매우 중요한 시점이다.
현재 한국 애플 앱스토어와 일본 구글플레이에서 매출 1위를 기록하며 이용자들의 반응도 매우 좋았다.
그러나 모바일 게임 매출이 크게 상승하는 시기인 주년 이벤트에서 해킹 사태가 발생하면서 매출에도 타격이 있을 전망이다.
니케 운영진은 4일 낮 12시경 공식 SNS를 통해 “PC 런처의 스크립트 파일이 제3자에 의해 변조됐을 가능성이 있는 이상 현상을 확인하고 오전 2시30분 경에 클라이언트 수정 및 업데이트를 진행했다”라며 “해당 현상으로 인한 영향 범위를 확인 중이며 후속 조치 방안에 대한 별도 공지를 통해 안내드리겠다”라고 밝혔다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요1
좋아요0
감동이에요0
화나요0
슬퍼요0


 기사제보